
PHP2Shell, la vulnerabilità critica di PHP: cosa fare se hai un sito WordPress
PHP2Shell è una falla critica di PHP già sfruttata. Chi è a rischio, come capire se il tuo sito WordPress è vulnerabile e cosa fare subito, spiegato semplice.
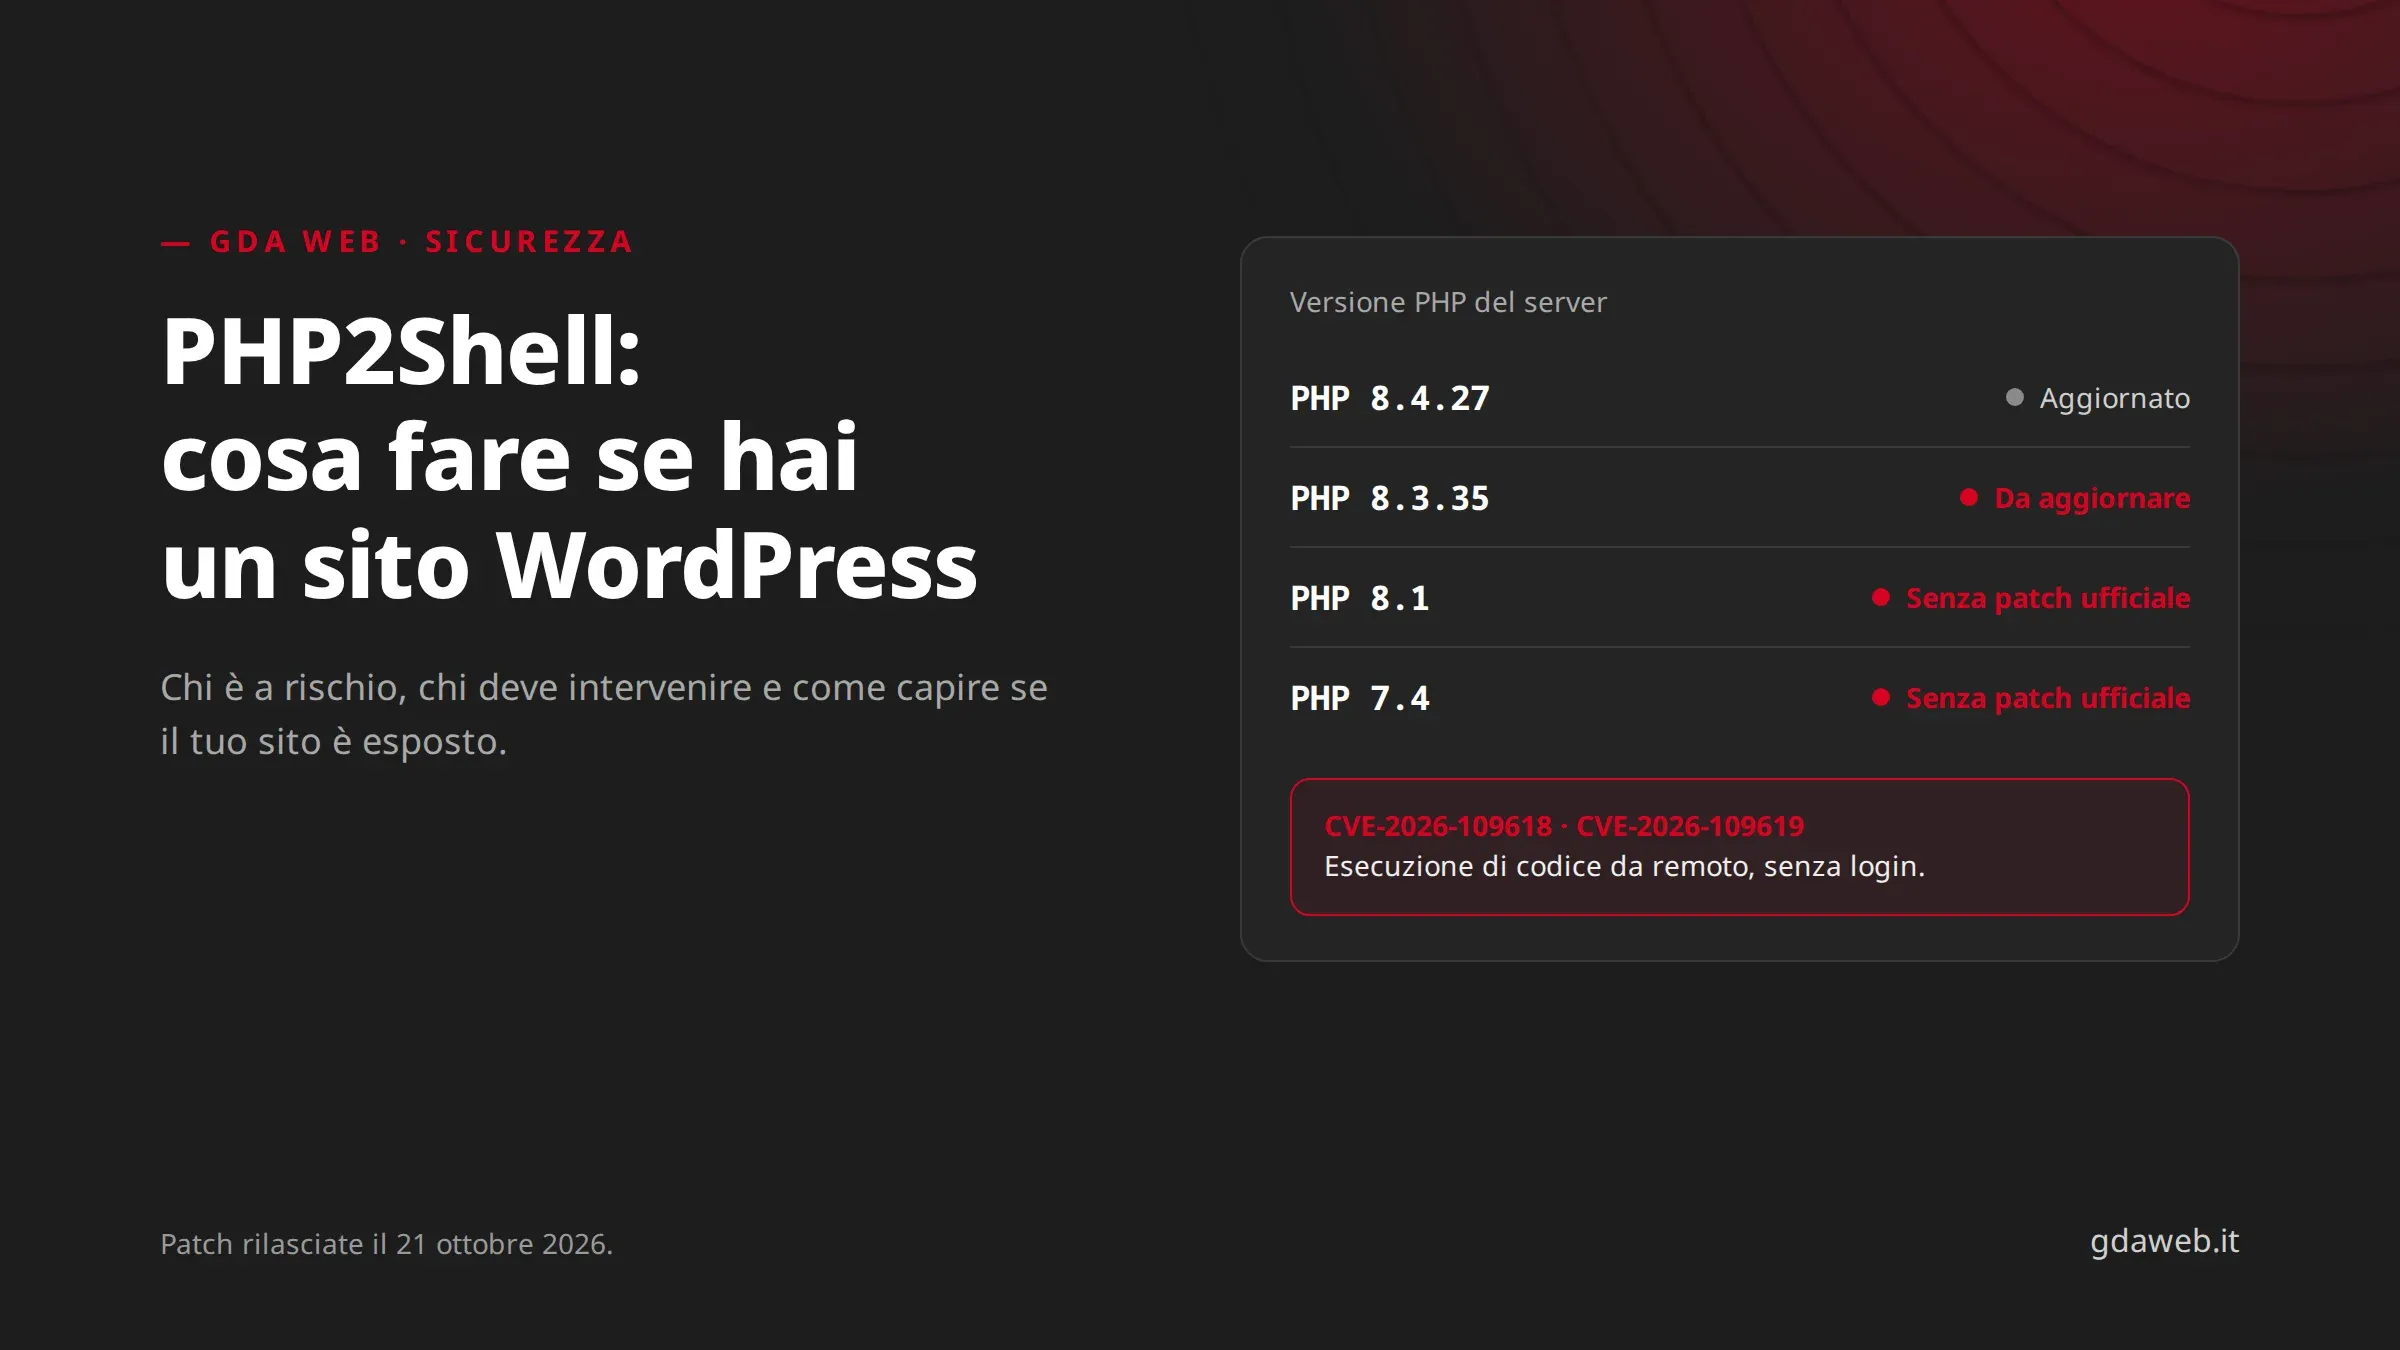
Se il tuo sito è fatto con WordPress, Joomla, Drupal, PrestaShop o qualsiasi altro sistema in PHP, in questi giorni devi controllare che la versione di PHP del server sia aggiornata. Il 21 ottobre 2026 PHP ha pubblicato aggiornamenti d’emergenza per PHP2Shell, due falle critiche che permettono a un attaccante di prendere il controllo del server senza nemmeno fare login. E qualcuno ha già iniziato a sfruttarle.
Non serve essere tecnici per capire cosa fare. In questo articolo ti spiego cosa è successo, se il tuo sito è a rischio e cosa deve fare ognuno: il titolare del sito, chi ha un hosting condiviso e chi gestisce un server.
Cos’è PHP2Shell, spiegato semplice
PHP è il linguaggio con cui funziona la maggior parte dei siti dinamici, WordPress compreso. PHP2Shell è il nome dato a due vulnerabilità, CVE-2026-109618 e CVE-2026-109619, che si trovano dentro PHP stesso, non in un plugin o in un tema. Entrambe hanno un punteggio di gravità di 9,2 su 10.
Il problema nasce da come PHP gestisce gli errori quando finisce la memoria mentre elabora una richiesta. Un attaccante può inviare richieste costruite apposta e, in certe condizioni, eseguire il proprio codice sul server. Il nome “shell” indica proprio questo: ottenere il controllo della macchina. Le falle possono anche far trapelare dati dalla memoria, come password e chiavi di accesso.
La cosa che preoccupa di più è che il codice del tuo sito può essere scritto benissimo e il server essere vulnerabile lo stesso, perché il difetto è nel “motore”.
Cosa è successo, giorno per giorno
- 20 ottobre 2026: i dettagli trapelano online prima della data prevista. Il team di PHP pubblica un avviso anticipato.
- 21 ottobre 2026: escono le versioni corrette di PHP. Cloudflare segnala che lo sfruttamento è già iniziato.
- 22 ottobre 2026: circolano strumenti pubblici di attacco e di verifica, e le aziende di sicurezza invitano ad aggiornare subito.
Il mio sito è a rischio?
È a rischio ogni server che usa PHP per rispondere alle visite e non è ancora stato aggiornato. Le versioni sicure sono PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Per PHP 8.1 e precedenti il progetto PHP non rilascia più aggiornamenti ufficiali.
| Situazione | Rischio | Chi deve agire |
|---|---|---|
| Sito WordPress su hosting condiviso | Dipende dal provider | Il provider aggiorna PHP; tu controlli che l’abbia fatto |
| Sito su VPS o server gestito da te o da un’agenzia | Alto finché non aggiorni | Tu o chi ti gestisce il server |
| Sito su PHP 7.4, 8.0 o 8.1 | Alto | Serve passare a una versione supportata |
| Sito statico (HTML, Astro, Hugo e simili) senza PHP | Non coinvolto | Nessuno, per questa falla |
| Sito fatto con Wix, Squarespace o Shopify | Non dipende da te | La piattaforma |
I siti con WordPress, Joomla e Drupal sono quelli più citati, semplicemente perché sono i più diffusi tra quelli in PHP.
Cosa fare subito, in base a chi sei
Se hai un sito ma non te ne occupi tu
Scrivi oggi stesso a chi ti ha fatto il sito o a chi te lo gestisce. Basta una domanda: “Il server del mio sito è già aggiornato contro PHP2Shell?”. Se non sai chi è il tuo fornitore, guarda le fatture dell’hosting o il pannello di controllo dove paghi il dominio.
Se hai un hosting condiviso
Nella maggior parte dei casi è il provider ad aggiornare PHP. Controlla nel pannello di controllo quale versione usa il sito e, se è 8.1 o più vecchia, passa a una versione supportata. Prima fai un backup e, dopo il cambio, verifica che il sito funzioni.
Se gestisci tu un server o un VPS
- Aggiorna PHP a 8.5.12, 8.4.27, 8.3.36 o 8.2.35, in base al ramo che usi, e riavvia tutti i processi PHP.
- Dai priorità ai server con mod_php, che il team di PHP considera i più a rischio.
- Se installi PHP dai pacchetti del sistema operativo, cerca i codici CVE nel changelog: spesso la correzione arriva senza cambiare il numero di versione.
- Se proprio non puoi aggiornare oggi, applica le mitigazioni temporanee indicate da PHP, sapendo che riducono il rischio ma non lo eliminano.
Dopo l’aggiornamento
Controlla i segnali di un’intrusione: nuovi utenti amministratori, file PHP modificati o sconosciuti, errori 500 ripetuti, riavvii strani dei processi PHP. Poiché le falle possono far trapelare la memoria, conviene anche cambiare password, chiavi API e token dei sistemi esposti.
Il mio parere: perché i miei siti non hanno dovuto fare nulla
Quando è uscita la notizia, la prima cosa che ho fatto è stata ripassare uno per uno i siti che seguo, per essere sicuro che nessuno girasse su un server con PHP. Mi ha preso meno di mezz’ora, e la parte più lunga è stata rispondere a chi mi scriveva preoccupato dopo aver letto “falla critica” nei titoli.
Per i siti che realizzo con Astro la risposta è stata semplice: non usano PHP. Sono siti statici, cioè pagine già pronte servite così come sono, senza un programma che gira sul server a ogni visita. Per una falla come PHP2Shell non c’è nulla da attaccare.
Non lo dico per parlare male di WordPress: è uno strumento valido e alimenta una parte enorme del web. Ma questa vicenda mostra un costo che spesso non viene spiegato a chi compra un sito: un sistema dinamico va aggiornato e sorvegliato nel tempo, e quando esce una falla critica qualcuno deve intervenire in poche ore. Per un sito vetrina che cambia due volte l’anno, quel rischio spesso non vale la pena.
Lavorando come sviluppatore in azienda ho visto più volte la stessa scena: un aggiornamento di sicurezza rimandato “alla settimana prossima” perché tutto funzionava, e poi recuperato di corsa quando il problema diventava urgente. Da lì ho imparato che la sicurezza non dipende tanto dalla tecnologia scelta, quanto dal fatto che qualcuno abbia il compito preciso di occuparsene.
Il mio consiglio, in generale: se hai un sito in PHP, assicurati di sapere chi se ne occupa quando succedono cose come questa. Se la risposta è “nessuno”, il problema non è solo PHP2Shell, e un servizio di manutenzione del sito serve proprio a questo.
In sintesi
PHP2Shell è una falla critica che tocca quasi tutti i siti in PHP non aggiornati, ed è già sfruttata. Se hai un sito WordPress o simile, oggi devi fare una sola cosa: assicurarti che PHP sul server sia aggiornato a una versione corretta. Se non sai come fare o chi deve farlo, chiedilo subito a chi gestisce il tuo sito.
Se non hai nessuno a cui chiedere, scrivimi: ti aiuto a capire se il tuo sito è esposto e cosa fare. Se sei di Roma, qui trovi come lavoro con le attività della città.